

Merkezi log toplama
Ağ, sunucu, kimlik ve uygulama kaynaklarından gelen loglar normalize edilerek tek yerde saklanır ve aranabilir olur.
Dağınık logları tek merkezde toplayın; tehditleri ilişkilendirin, olaylara hızlı yanıt verin ve denetime hazır kalın.
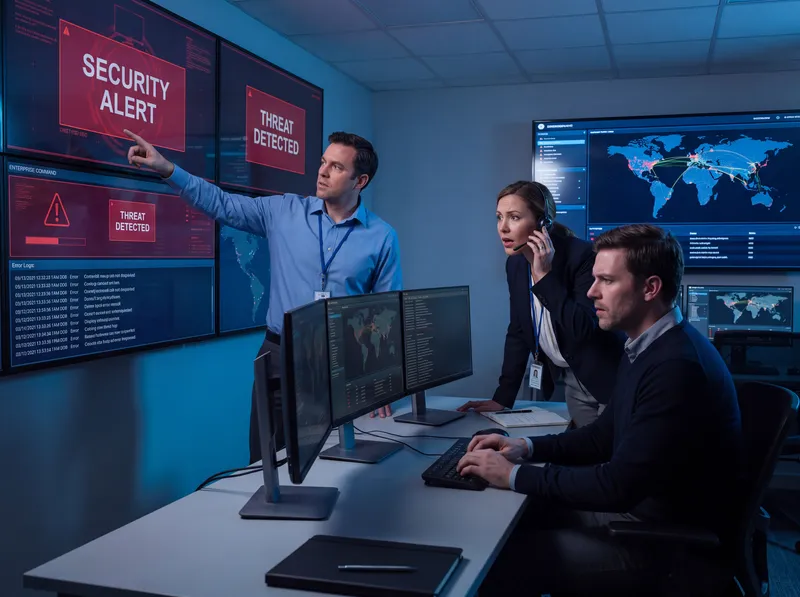
Her sistem log üretir; değerli olan, bu kayıtları tek bir güvenlik hikâyesine dönüştürebilmektir.
Güvenlik duvarı, sunucu, Active Directory, uç nokta ve uygulama logları farklı yerlerde dağınık durdukça bir saldırının izini sürmek saatler alır. SIEM (Security Information and Event Management) bu kayıtları tek merkezde toplar, birbirleriyle ilişkilendirir ve şüpheli davranışı alarm olarak önünüze getirir.
Log kaynaklarınızı, izlemek istediğiniz senaryoları ve saklama gereksinimlerinizi birlikte belirliyor; ölçeğinize uygun SIEM yapısını kuruyoruz.
Toplamadan müdahaleye, güvenlik operasyonunun tamamı tek görünümde.
Ağ, sunucu, kimlik ve uygulama kaynaklarından gelen loglar normalize edilerek tek yerde saklanır ve aranabilir olur.
Farklı kaynaklardaki olaylar ilişkilendirilir; gerçek tehdit gürültüden ayrılır.
Olağan dışı oturum, yetki kullanımı ve veri erişimi davranışları tespit edilir.
Alarmdan kök nedene; olayın zaman çizelgesi tek ekranda incelenir.
İç ve dış denetimler için erişim ve olay raporları hazır.
Geçmiş kayıtlarda hızlı arama; saklama süreleri politikanıza göre.
Panolar ve alarm akışıyla güvenlik ekibiniz aynı tabloya bakar.
Dağınık sistem loglarını tek bir güvenlik ve erişim hikâyesine dönüştüren kurumsal SIEM platformu: log yönetimi, UEBA ve denetim analitiği bir arada.
İzlenecek sistemleri, log hacmini ve saklama ihtiyacını çıkarıyoruz.
Kurumunuza özgü tehdit senaryolarını ve alarm kurallarını belirliyoruz.
Kaynakları bağlıyor, panoları ve raporları yapılandırıyoruz.
Alarm kalitesini birlikte gözden geçirip kuralları iyileştiriyoruz.
İhtiyacınızı kısaca anlatın; uzman ekibimiz aynı gün içinde size dönüş yapsın.